Mary conheceu um homem no aplicativo de namoro Plenty of Fish em 2024. Ela disse ao Guardian que estava procurando uma conexão, mas acabou se tornando vítima de uma fraude romântica que lhe custou quase US$ 100.000.
'Houve muita conversa, e depois começou com o contato constante, pressão e pedidos repetidos de dinheiro', disse Mary, que pediu para que seu sobrenome fosse mantido em segredo, em uma entrevista na terça-feira. 'Isso só escalou muito, muito rápido.'
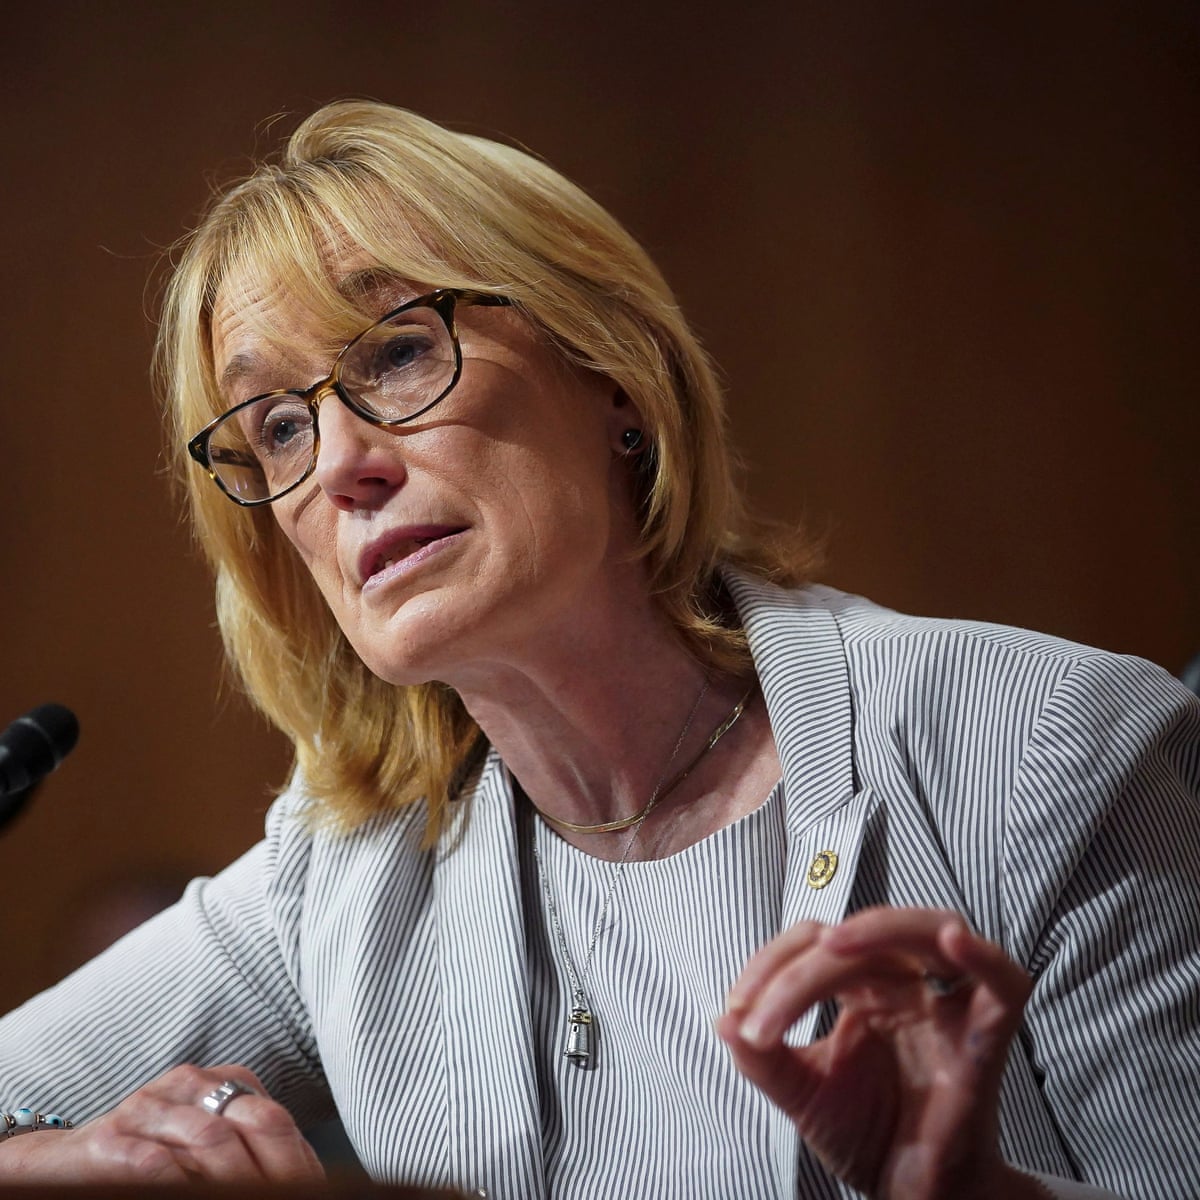
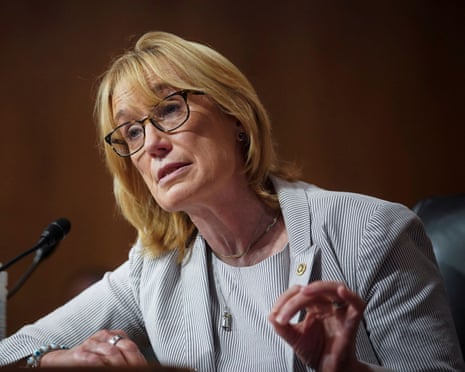
Mary foi uma das várias pessoas que falou com funcionários do comitê econômico conjunto do Congresso dos EUA como parte de uma investigação realizada pelos senadores Maggie Hassan, democrata de Nova Hampshire, e Marsha Blackburn, republicana do Tennessee, sobre fraudes românticas em plataformas de namoro pertencentes à Match Group. A Match Group opera aplicativos como Tinder, Hinge, Plenty of Fish, Match (antigo Match.com) e outros.
'Fraudes românticas, nas quais golpistas estabelecem relacionamentos para induzir vítimas a fornecer dinheiro ou presentes, tornaram-se uma das principais formas de fraude financeira nos Estados Unidos e custam aos americanos pelo menos US$ 1,3 bilhão anualmente', notaram os senadores ao lançar a investigação em setembro passado.
Na terça-feira, foi publicado um relatório detalhando os resultados dessa investigação.
Documentos internos fornecidos pela Match Group mostraram que 'até o segundo semestre de 2025, o Tinder não havia atualizado a maioria de seus modelos de aprendizado de máquina há anos' e 'como resultado, o Tinder detectava golpistas e outros atores mal-intencionados com menos confiabilidade e tinha dificuldade em acompanhar as ameaças emergentes', conforme o relatório.
Dados fornecidos pela Match Group também mostraram que até o terceiro trimestre de 2025 nos EUA, quase 1,5 milhão de golpistas ou outros atores mal-intencionados no Tinder e Hinge haviam 'feito correspondência com pelo menos outro usuário'. O relatório também mostrou que quase 500.000 dessas contas 'trocaram informações de contato com outro usuário'.

Mary disse ao Guardian que tentou estabelecer se o golpista com quem falou era real. Ele entraria em contato com ela constantemente, disse ela, e sabia onde ela morava. Ela disse que o homem lhe disse que precisava de dinheiro para coisas relacionadas ao trabalho e emergências médicas.
"Eles nunca te deixam sós", disse ela. "Eu chamo isso de estar em um vórtice. "Você nem percebe o que está acontecendo. "Você está enviando dinheiro, e ele vai se acumulando, mas cada uma dessas vezes que você envia dinheiro, é, tipo, não conectado às outras vezes. "Mas finalmente quando percebi quanto dinheiro perdi, eu fiquei: 'Uau.'"
No total, Mary disse que enviou ao homem cerca de 100.000 dólares em pagamentos em criptomoedas. Depois de perceber que ele era um golpista, ela bloqueou o número dele. Ele então mudaria os números de telefone e entraria em contato com ela novamente.
Mary já buscou identificar as pessoas por trás da fraude e descobriu outros perfis do Plenty of Fish usando as mesmas fotos do homem com quem ela tinha conversado. Ela os denunciou à plataforma.
"Se você me conhecesse, diria que ela nunca faria isso", disse Mary, acrescentando que luta para entender como tudo aconteceu, mas acredita que se trata "muito de força de controle".
O relatório de terça-feira observou que, desde o lançamento da investigação em setembro passado, a Match Group "apresentou e expandiu medidas importantes destinadas a combater golpes", incluindo um recurso de verificação facial no aplicativo Tinder nos Estados Unidos, "exigindo que todos os novos usuários do Tinder completem um processo de verificação por selfie em vídeo".
Em uma nota à imprensa publicada nesta terça-feira, Hassan e os democratas do comitê acrescentaram que a Match Group também "instituiu novas iniciativas destinadas a remover contas prejudiciais de forma mais eficaz", incluindo no primeiro semestre de 2025, um "novo modelo de IA" que examina perfis e outras informações para detectar golpistas e outros atores mal-intencionados.
"É encorajador que, após o contato do comitê, a Match Group tenha introduzido novos modelos de IA", afirma o relatório. No entanto, essas "mudanças vieram após um período prolongado durante o qual os golpes continuaram a proliferar no Tinder".
pular promoção da newsletter
Newsletter gratuita | Todos os dias
Inscreva-se para Headlines US
Receba as manchetes e destaques mais importantes dos Estados Unidos enviados diretamente para seu e-mail todas as manhãs
Em resposta ao relatório de terça-feira, Yoel Roth, vice-presidente sênior de confiança e segurança da Match Group, disse em um comunicado: "Agradecemos ao comitê por reconhecer nossos avanços significativos na proteção de nossos usuários contra golpes românticos".
Ele disse: "Dito isso, o relatório distorce tanto a escala histórica de nosso investimento quanto o trabalho já concluído." Ao lado de nosso engajamento com o Comitê ao longo do último ano, realizamos os maiores avanços em segurança na história da Match Group. A confiança e a segurança são prioridades fundamentais, e pretendemos continuar liderando o setor na criação de ferramentas que promovam conexões autênticas e seguras.
Muito do trabalho de segurança, incluindo a verificação facial, já estava em andamento antes da investigação do comitê, informou a Match Group à NBC News.
Em junho, Hassan apresentou legislação junto com o senador republicano Rick Scott, que estabeleceria um portal central para que os americanos relatassem golpes e obtivessem ajuda das autoridades policiais e agências.
Hassan, em uma declaração acompanhando a divulgação do relatório na terça-feira, descreveu os golpes românticos como 'devastadores – tanto financeiramente quanto emocionalmente – para pessoas que buscam conexão e, em vez disso, se veem alvos e explorados por empresas criminosas globais'.
'Durante o curso de nossa investigação, a Match Group fez progressos no combate aos golpistas – mas não deveria ter levado tanto tempo, e ainda há mais o que a Match precisa fazer', disse ela.
'Enquanto redes criminosas usam IA para potencializar seus golpes, aplicativos de namoro e todas as empresas devem rapidamente e proativamente manter suas defesas contra golpes atualizadas.', As empresas devem permanecer vigilantes e priorizar a prevenção abrangente de golpes em todos os níveis para proteger os consumidores e impedir que golpistas invadam plataformas online.