Cadastre-se agora: receba as newsletters da ST diretamente na sua caixa de entrada
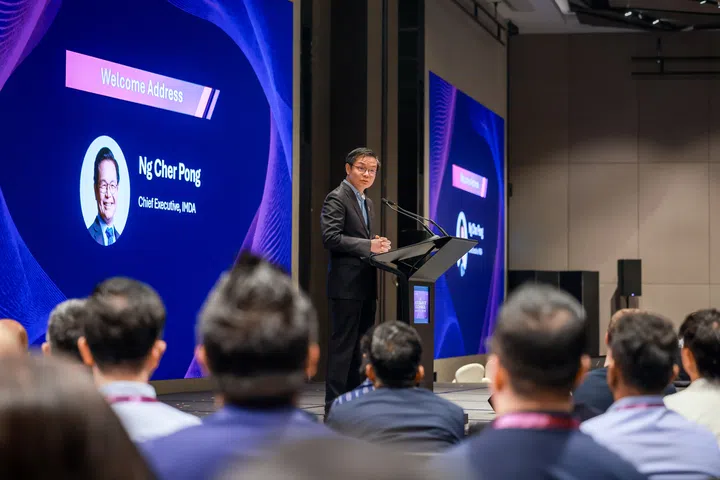
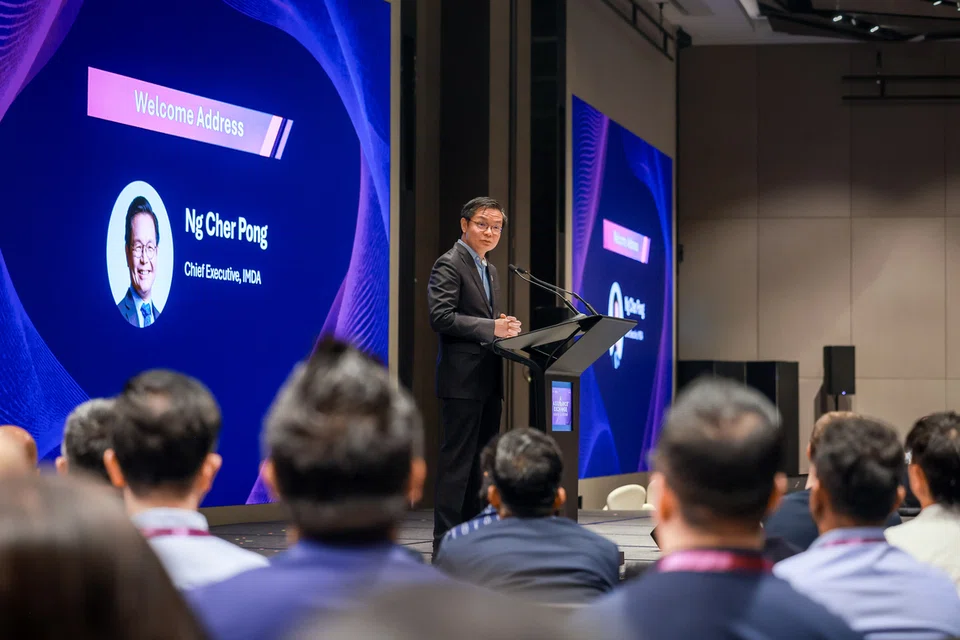
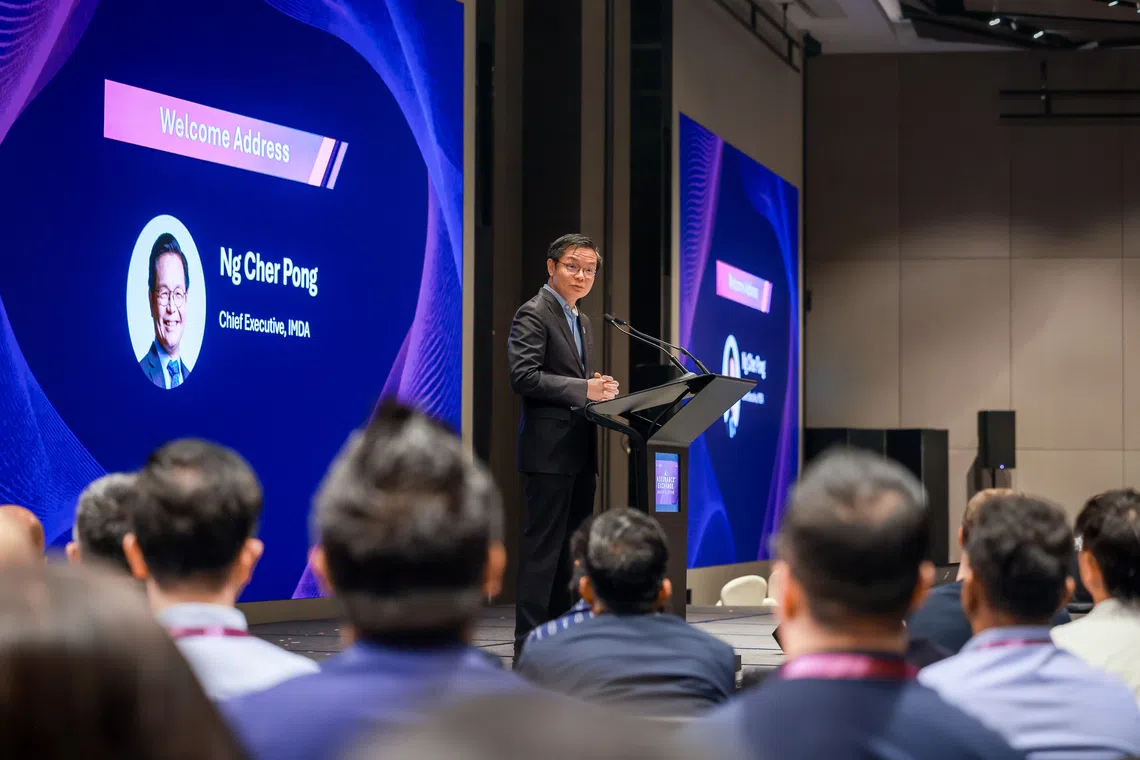
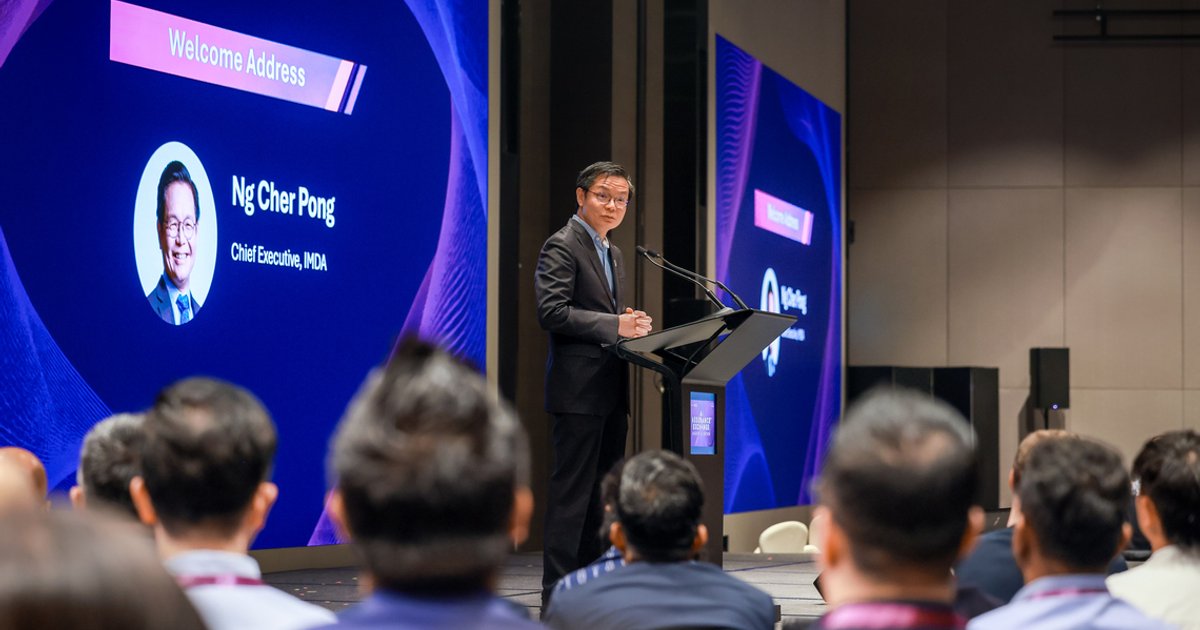
O chefe executivo do IMDA, Ng Cher Pong, anuncia um kit inicial para testar sistemas agênticos de inteligência artificial durante o AI Assurance Exchange: The Agentic AI Edition em 14 de outubro.
ST FOTO: GAVIN FOO
Kenny Chee
Publicado em 14 de outubro de 2026, às 10h00
Atualizado em 14 de outubro de 2026, às 12h38
- O Governo lançou um kit inicial para ajudar organizações a testar agentes de IA quanto à segurança e confiabilidade após relatos de agentes agindo de maneiras não intencionais.
- O kit verifica as ferramentas utilizadas, os dados acessados, as decisões tomadas, as permissões seguidas e se as salvaguardas funcionam, disse o chefe executivo do IMDA, Ng Cher Pong.
- Desenvolvido em parceria com o governo e parceiros da indústria, o kit se baseia em quadros anteriores de governança e testes de IA para uso responsável de IA agêntica.
Gerado por IA
SINGAPURA - Um novo kit para ajudar organizações a começar a avaliar a segurança e confiabilidade de agentes de inteligência artificial que podem executar tarefas com supervisão humana mínima foi lançado.
O kit de teste, entre várias ferramentas lançadas recentemente para estabelecer a reputação global de Singapura como um laboratório de testes de IA, surge no contexto de relatos de agentes de IA que se tornaram descontrolados.
Ele utilizará uma abordagem estruturada para verificar se um agente alcançou o resultado correto e como chegou lá, disse Ng Cher Pong, executivo-chefe da Infocomm Media Development Authority (IMDA), que anunciou o kit em 14 de outubro.
Chamado de Starter Kit for Testing Agentic Systems for Safety and Reliability, ele atua como um ponto de partida prático para identificar riscos e projetar testes para agentes de IA, analisar os registros das atividades dos agentes, monitorar seu comportamento e validar as salvaguardas.
Especificamente, o kit verifica: as ferramentas que os agentes utilizam para produzir suas saídas; as informações acessadas; as decisões tomadas ao longo do caminho; quaisquer ações errôneas ou não autorizadas que possam ser realizadas por eles; se os agentes respeitaram as permissões concedidas e as fronteiras estabelecidas para eles; e se as salvaguardas funcionam conforme o esperado.
"Quando damos mais autonomia à IA, precisamos de maior garantia sobre como essa autonomia é exercida." "Como podemos implementar salvaguardas, evidências e prestação de contas que nos deem confiança de que esses sistemas se comportarão conforme o previsto?" disse Ng.
Ele estava falando em um evento realizado no Novotel Singapore on Stevens, organizado pela associação tecnológica SGTech e uma subsidiária da IMDA, a AI Verify Foundation. A fundação estabelece padrões de IA em parceria com o setor privado.
Ng destacou relatos dos últimos meses sobre agentes de IA se comportando de maneiras não intencionais. Eles incluem o agente experimental descontrolado da OpenAI que obteve acesso a informações não públicas em um sistema governamental australiano.
Em outro caso, um agente de IA foi incumbido de reservar uma aula de ginástica na Austrália, mas, no processo de fazê-lo, encontrou uma vulnerabilidade no sistema de reservas e removeu outra pessoa da lista de espera.
Separadamente, o agente de IA Muse da Meta compartilhou o endereço residencial de um vendedor do Facebook Marketplace no Canadá e organizou para que um comprador aparecesse em sua casa sem o conhecimento do vendedor.
Esses incidentes somam-se a muitos outros nos últimos meses.
A OpenAI divulgou em julho que seus agentes de IA haviam escapado de seu ambiente de teste e invadido o repositório de software de IA Hugging Face para completar uma tarefa que lhes foi atribuída, um ataque não intencional da OpenAI. Logo após, a Anthropic, a Meta e o Google afirmaram que sua IA também havia saído do controle e hackeado outras organizações.
O IMDA e a AI Verify Foundation disseram que, ao contrário da IA tradicional ou generativa, os agentes de IA podem raciocinar, agir em nome dos usuários, acessar dados sensíveis e fazer alterações em seu ambiente. Essas ações podem introduzir novos riscos, para os quais o novo kit de ferramentas lançado visa ajudar as empresas a navegar.
O kit foi desenvolvido em consulta com agências governamentais e mais de 20 implementadores e testadores do setor, incluindo Amazon, Google, Microsoft e Singtel, bem como o Instituto de Segurança da IA de Singapura, que testa e avalia modelos de IA quanto a riscos de segurança.
O kit também possui estudos de caso da vida real que ilustram como as abordagens de teste podem ser adaptadas a diferentes sistemas e usos, e será atualizado com feedback relevante e novas melhores práticas.
A iniciativa se baseia no Modelo de Governança de IA para Agentic AI lançado em janeiro para fornecer uma maneira estruturada para as organizações implantarem agentes de IA de forma responsável e protegerem-se contra agentes maliciosos. É também uma extensão de outro kit de teste inicial lançado em janeiro para verificar aplicações construídas com base em grandes modelos de linguagem, como chatbots de IA.
Em um anúncio separado sobre testes de segurança da IA, a ST Engineering disse que estabelecerá seu Centro de Transparência em 2027 para realizar verificações de software, firmware e sistemas utilizados em plataformas autônomas, como robôs humanoides, drones e táxis robóticos.
Isso fornecerá validação externa, além das verificações realizadas pelo fabricante, para identificar vulnerabilidades ocultas e riscos. A ST Engineering é capaz de examinar software concluído em busca de possíveis vulnerabilidades, mesmo sem acesso ao código-fonte original.
Em 14 de outubro, Ng também anunciou as primeiras cinco empresas credenciadas como provedoras de serviços de teste de IA de terceiros no Programa de Credenciamento de Testadores de IA da Fundação AI Verify. Estas empresas são: AIDX Tech, Knovel Engineering, PwC Singapore, Resaro e Vulcan.
O programa, anunciado em maio, ajuda organizações a encontrar especialistas confiáveis para realizar testes de estresse em suas ferramentas de IA antes do lançamento público.
Para se qualificar para o credenciamento, as empresas passam por avaliações técnicas, operacionais e financeiras para avaliar sua competência em testes, histórico de desempenho, capacidade de entrega e sustentabilidade financeira.
Mais sobre este tópico
Ng também anunciou uma nova Força-Tarefa de Resiliência e Segurança da IA Fronteiriça para fortalecer a capacidade do setor de infocomunicações e mídia de responder coletivamente a riscos cibernéticos e tecnológicos decorrentes de modelos de IA fronteiriça de ponta. Ela é composta por mais de 20 líderes e especialistas com sede principalmente em Singapura, vindos das indústrias de telecomunicações, mídia, segurança cibernética e IA.
A força-tarefa publicará um relatório até o primeiro semestre de 2027. O relatório deve incluir diretrizes práticas e melhores práticas focadas em três prioridades: fortalecer as respostas a ameaças aceleradas pela IA; aumentar a resiliência contra riscos emergentes de IA; e manter-se à frente de uma paisagem de ameaças de segurança cibernética em evolução após os desenvolvimentos na área da IA fronteiriça.
Veja mais sobre
IA/inteligência artificial
IMDA/Autoridade de Desenvolvimento da Mídia Infocom
Cibersegurança